
L’Agenzia delle Entrate lancia un nuovo allarme contro le frodi informatiche.
Con un avviso pubblicato il 21 settembre 2026, l’Amministrazione finanziaria ha segnalato la diffusione di una nuova campagna di smishing, una particolare forma di phishing realizzata attraverso l’invio di SMS. I messaggi, apparentemente provenienti dall’Agenzia delle Entrate, invitano il destinatario ad accedere ad un presunto sistema informatico per consultare una nuova comunicazione di natura fiscale. In realtà, dietro questi avvisi, si nasconde un tentativo di sottrarre informazioni personali e dati riservati agli utenti.
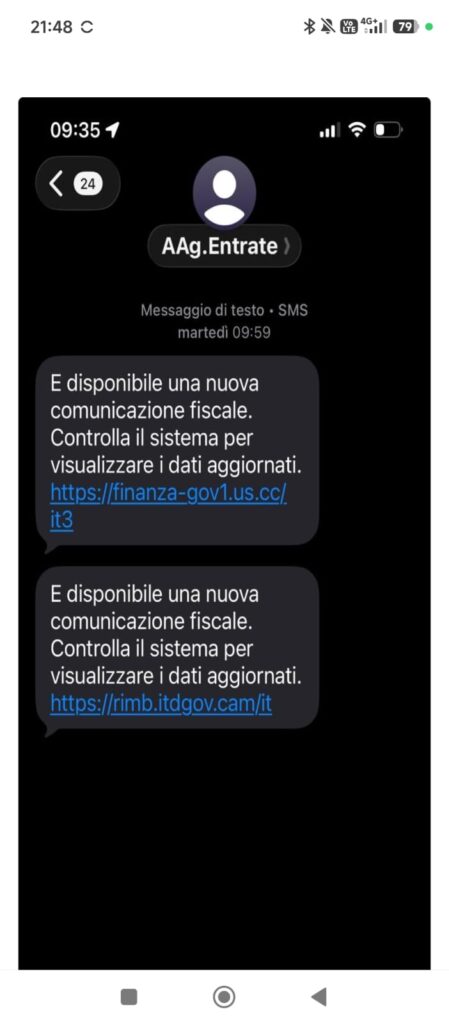
Il meccanismo utilizzato dai truffatori è ormai collaudato: all’interno dell’SMS viene inserito un collegamento che conduce a siti internet che possono apparire, ad un primo sguardo, affidabili ed istituzionali. Le pagine utilizzano, infatti, denominazioni o riferimenti riconducibili al settore finanziario o a enti pubblici, proprio allo scopo di indurre il cittadino a ritenere autentica la comunicazione.
L’Agenzia delle Entrate precisa, però, che questi siti non sono in alcun modo riconducibili all’Amministrazione finanziaria.
Cliccando sui collegamenti contenuti nei messaggi, gli utenti vengono indirizzati verso siti malevoli predisposti per acquisire, indebitamente, dati personali, credenziali di accesso e informazioni finanziarie.
L’Agenzia delle Entrate ha, quindi, formalmente disconosciuto tali comunicazioni, dichiarandosi completamente estranea sia ai messaggi sia alle iniziative fraudolente ad essi collegate.
L’invito rivolto ai cittadini è quello di prestare la massima attenzione, soprattutto davanti a comunicazioni inattese o non richieste e, in particolare, di non inserire mai dati personali, password, credenziali o informazioni bancarie nelle pagine raggiunte attraverso link ricevuti tramite SMS sospetti.
Nel caso in cui si riceva un messaggio apparentemente proveniente dall’Agenzia delle Entrate e si abbiano dubbi sulla sua autenticità, è opportuno evitare di utilizzare direttamente il collegamento contenuto nell’SMS.
La verifica può essere effettuata consultando esclusivamente il portale istituzionale dell’Agenzia delle Entrate, e, in particolare, la sezione dedicata al phishing, oppure utilizzando i recapiti ufficiali dell’Amministrazione o rivolgendosi direttamente all’Ufficio territorialmente competente.
L’ennesima campagna fraudolenta conferma quanto il fenomeno delle truffe digitali sia diventato sofisticato. La prima forma di difesa rimane quindi la prudenza: non cliccare sui link sospetti e verificare sempre la provenienza della comunicazione attraverso i canali ufficiali.